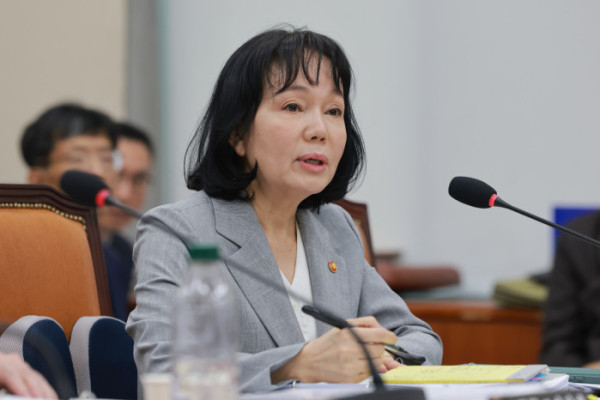
여야가 국회 정무위원회 국정감사에서 잇따른 개인정보 유출사고와 정부의 부실한 대응을 질타했다. 공공기관의 허술한 정보 관리와 피해자 통지 지연, 솜방망이 징계 등이 도마에 올랐다.
조정훈 국민의힘 의원은 13일 국회에서 열린 개인정보보호위원회 국감에서 8월 발생한 정부24 개인정보 유출사고를 거론하며 늑장 대응을 지적했다.
조 의원은 "개인정보가 유출되면 피해자에게 72시간 이내에 알려야 할 의무가 있다"며 "정부24 정보가 뚫렸는데 72시간이 아니라 한 달이 넘게 지나서 알렸다"고 비판했다.
이어 개인정보위 예산이 최근 5년간 45% 늘었지만 유출사고가 끊이지 않고 있다며 "성과가 뭐가 있느냐"고 따졌다.
송경희 개인정보보호위원장은 "그동안 우리나라의 개인정보 보안과 보호 관리체계가 상당히 뒤처진 것이 사실"이라며 "IT 발전에 투자한 것에 비해 보안 투자는 굉장히 부족했다"고 답했다.
민병덕 더불어민주당 의원은 AI 활용한 해킹 위협이 커지는 상황에서 기업들의 기본적인 보안조치가 미흡하다는 점을 지적했다.
송 위원장은 "AI 해킹을 굉장히 많이 이용하다 보니 속도가 굉장히 빨라졌고 범위도 광범위해졌다"면서도 "접근권한을 제대로 관리하지 않고, 암호화를 제대로 하지 않거나 이상 트래픽을 감지하지 않는 등 기본적인 조치를 하지 않아 대형 사고들이 발생했다"고 설명했다.
공공기관의 개인정보 관리 실태에 대한 지적도 이어졌다.
박상혁 민주당 의원은 공공기관 홈페이지 1447곳을 조사한 결과, 189개 기관 중 184곳에서 보안인증이 확인되지 않은 외부 도구를 통해 개인정보를 수집하고 있었다고 밝혔다. 일부 기관에서는 건강정보와 주민등록번호, 계좌번호 등 민감한 정보까지 수집한 것으로 나타났다.
박 의원은 "담당자가 인사이동을 하면 누가 어떻게 관리하는지도 모른다"며 "결국 사고가 나면 누가 대응해야 될지 공백이 생긴다"고 지적했다.
이에 송 위원장은 "공공부문에서 수탁업체와의 관리·감독에서 문제가 많이 생기는 것들이 있다"며 개인정보 처리를 위탁한 기관에도 책임을 묻고, 관계부처와 협력해 관리체계를 강화하겠다고 밝혔다.