금융감독원, 8개 은행지주 의장에 CEO 승계·보안강화 주문
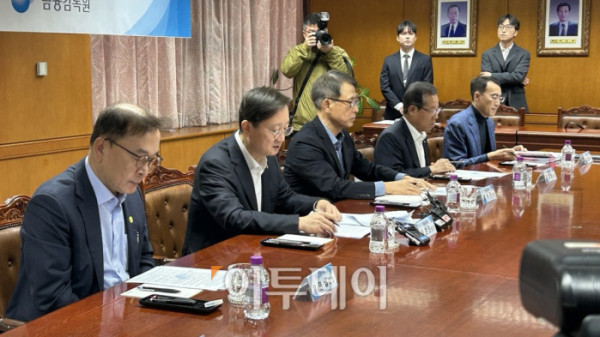
이찬진 금융감독원장이 주요 은행지주 이사회 의장들과 만난 자리에서 전날 주요 금융투자회사에서 해킹 사고가 발생했다고 언급하며 보안 강화를 특별히 주문했다. 금융권을 겨냥한 사이버 공격이 고도화되는 상황에서 금융회사가 자체적으로 보안 취약점을 찾아 제거하는 체계를 구축해야 한다는 것이다.
28일 오전 서울 여의도 금융감독원에서 열린 '2026년 은행지주 이사회 의장 간담회'에는 KB·신한·하나·우리·NH농협·BNK·iM금융지주 이사회 의장과 JB금융지주 사외이사 등 8개 은행지주 관계자가 참석했다.
간담회에 앞서 취재진은 회의장에 들어서는 의장들에게 최근 잇따른 금융권 해킹 사고에 따른 보안 강화 계획과 금융당국이 추진 중인 지배구조 개선방안에 대한 입장 등을 물었지만, 대체로 말을 아꼈다.
이날 이 원장은 금융투자회사 해킹 사고를 별도로 언급하며 금융권의 보안 위협을 경고했다. 이 원장은 “어제 주요 금융투자회사에서 해킹 사고가 발생한 것으로 알고 있다”며 금융권 전반에 대한 보안 대응 역량 강화를 당부했다.
특히 AI를 활용한 사이버 공격에 대한 우려를 드러냈다. 이 원장은 “AI가 해킹 수단으로 활용되면서 보안 취약점이 쉽게 탐지되고 동시다발적 공격이 상시화될 것으로 보인다”며 “금융회사 스스로 IT 자산을 철저하게 관리하고 보안 취약점을 능동적으로 찾아내 제거하는 자율 방어체계를 조속히 구축해야 한다”고 강조했다.
이어 “IT 보안을 부수적 업무로 간주해 규제 요구사항만 형식적으로 준수하거나 IT 보안 투자를 비용으로 인식해 충분한 인력과 자원을 투입하지 않는 행태가 더 이상 반복돼서는 안 될 것”이라고 지적했다. IT 보안을 고객 재산과 정보를 보호하고 금융 신뢰를 유지하기 위한 핵심 업무로 인식해 이사회가 적극적으로 나서야 한다는 주문이다.
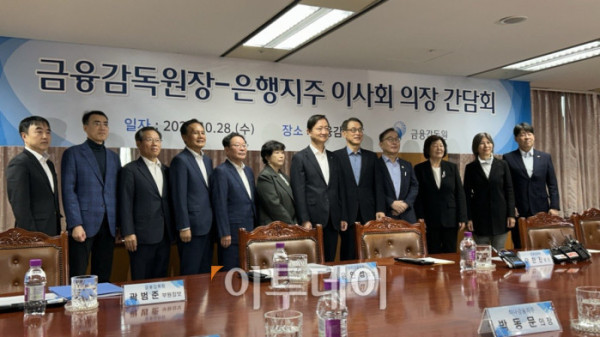
금융지주 최고경영자(CEO) 승계절차의 투명성과 공정성을 높여야 한다는 당부도 이어졌다. 이 원장은 금융지주 자회사 CEO 승계절차가 본격화한 점을 언급하며 지배구조 개선방안의 취지를 충분히 반영해 달라고 요청했다. 사외이사들이 경영진이 제공하는 자료에만 의존하지 않고 외부 전문가 등을 활용해 안건을 충분히 검토해야 한다고 강조했다.
이 원장이 모두발언을 마친 뒤에는 이사회 의장의 역할을 둘러싼 대화도 이어졌다. 이 원장이 “지주 회장님하고는 또 다르실 것 같은데”라고 운을 떼자 곽수근 신한금융지주 이사회 의장은 “해외에 나가 투자자들을 만나면 사외이사가 오는 것을 좋아하더라”고 답했다. 경영진과 별개로 사외이사가 투자자들과 직접 소통하는 데 대한 긍정적인 반응을 전했다.
이 밖에도 이 원장은 보여주기식 사회공헌에서 벗어난 실질적인 사회적 가치 창출과 해외점포 금융사고 예방을 위한 내부통제 강화를 요청했다.