“국내 취약 서버 11만대”
美 백악관ㆍFBIㆍNSA 범정부 대응
유럽 공공사이트 잇단 폐쇄
日 다카이치 총리 직접 대응 주문
AI가 전 세계 웹사이트 10곳 중 7곳에서 사용되는 프로그래밍 언어 PHP에서 심각한 보안 취약점을 발견하면서 각국이 긴급 대응에 나섰다. AI를 활용한 사이버 공격 위협이 커지는 가운데 각국 당국은 긴급 보안 패치 업데이트를 촉구했다. 해킹 위험을 차단하기 위해 웹사이트 운영을 일시 중단하는 정부와 기업도 잇따랐다.
22일 정부 당국에 따르면 과학기술정보통신부와 한국인터넷진흥원(KISA)은 PHP 보안 취약점이 공식 발표된 전날 오후 사이버 위협정보 분석·공유 시스템(C-TAS) 회원사와 정보보호 최고책임자(CISO) 신고 의무 기업 등 약 3만5000곳을 대상으로 긴급 보안 조치를 요청했다. 정부는 해당 기업들에 최신 보안 패치를 신속히 적용하고 관련 시스템의 이상 징후를 점검하도록 안내했으며 중소기업 긴급 패치 지원 검토에 들어갔다.
국내에서 PHP는 웹사이트 구축에 폭넓게 쓰인다. 안랩에 따르면 이번 보안 패치 배포 전 기준으로 취약한 버전의 PHP가 설치된 것으로 추정되는 호스트(서버)는 약 11만 대로 세계에서 여섯 번째로 많다.
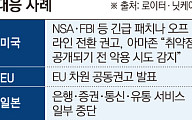
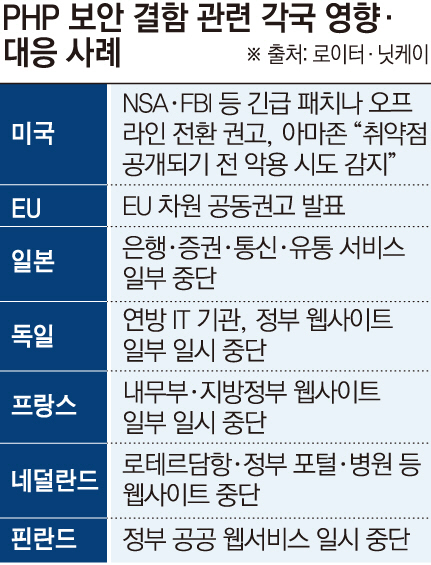
해외 각국도 긴급 대응에 나섰다. 21일(현지시간) 로이터통신 등에 따르면 미국 백악관은 연방정부 기관과 주요 기반시설에 대한 사이버 공격을 막기 위한 대응에 착수했다고 밝혔다. 미국 국가사이버국장실(ONCD)을 중심으로 연방수사국(FBI), 국가안보국(NSA), 사이버보안·인프라보안국(CISA) 등이 공동 대응에 나섰다. 연방 정부 시스템과 중요 인프라에 미치는 영향을 평가하는 작업을 우선시할 방침이다. 특히 NSA는 즉각적인 보안 업데이트가 어려울 경우 취약점이 완전히 해결될 때까지 해당 시스템을 오프라인으로 전환하라고 권고했다.
유럽연합(EU) 집행위원회와 유럽연합 사이버보안청(ENISA), 유럽형사경찰기구(유로폴) 등은 공동 성명을 내고 취약점에 대한 즉각적인 대응을 요구했다. 즉각적인 보안 조치가 어려우면 패치가 적용될 때까지 해당 앱을 오프라인으로 전환하도록 당부했다.
유럽에서는 실제 웹사이트 운영을 중단하는 긴급 조치가 줄을 이었다. 네덜란드에서는 국가사이버보안센터의 선제적인 대응에 발맞춰 주요 기관들이 웹사이트 운영을 잇달아 중단했다. 유럽 최대 항만인 로테르담항과 정부 공식 포털사이트(Overheid.nl), 네덜란드축구협회(KNVB)를 비롯해 5대 정당과 전국 다수 병원의 홈페이지가 예방 차원에서 일시적으로 폐쇄됐다. 핀란드 정부도 일반인을 대상으로 한 정부 웹 서비스를 중단한다고 발표했다.
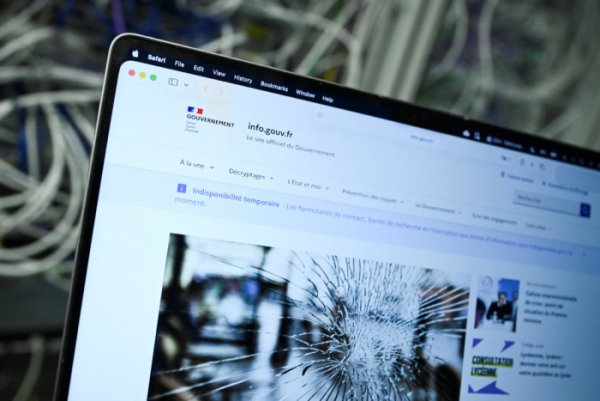
독일과 프랑스도 공공 웹사이트를 대상으로 예방 조치에 나섰다. 독일 연방정부의 IT 서비스 제공기관인 ITZ분트(ITZBund)는 PHP 취약점 발견에 따라 일부 웹사이트의 운영을 일시 중단했다. 독일 디지털부 대변인은 이번 조치가 예방 차원에서 이뤄졌으며 현재까지 확인된 보안 사고는 없다고 밝혔다. 프랑스 내무부 역시 보안 패치가 제공될 때까지 지방 행정기관인 프레펙튀르의 웹사이트를 일시 중단했다.
일본에서는 다카이치 사나에 총리가 직접 기업들에 신속한 대응을 주문했다. 다카이치 총리는 자신의 엑스(X·옛 트위터)를 통해 보안 패치가 공개되는 즉시 적용할 수 있도록 사전 준비에 나서달라고 촉구했다. 업데이트가 어려운 경우 웹사이트를 일시 중단하는 것도 위험을 줄이는 효과적인 방법이라고 강조했다. 사쿠라인터넷이 클라우드 서비스, 시즈오카은행이 인터넷뱅킹의 일시 중단을 각각 발표하는 등 일본 기업들도 긴급 조치에 나섰다.