오픈AI, 200만원 토큰 비용 보상 불가
기업의 AI 접근권을 훔쳐 쓰는 ‘대규모언어모델(LLM) 재킹’ 피해가 국내에서도 드러났다. 해커가 사용한 AI 요금을 피해 기업이 떠안는 구조다. 탈취한 이용 권한의 저가 거래까지 이뤄지면서 대규모 사이버 공격에 필요한 AI 자원을 공격자가 싸게 조달하는 통로가 될 수 있다는 우려가 나온다.
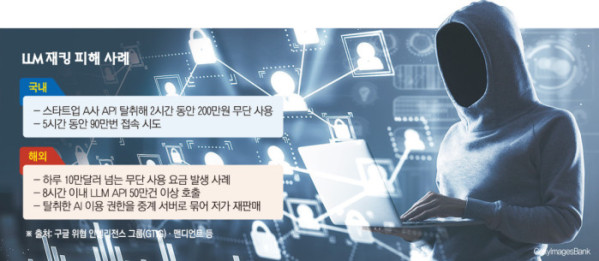
15일 본지 취재를 종합하면 국내 스타트업 A사는 최근 오픈AI의 API 키가 탈취되는 사고를 겪었다. 공격자는 A사가 개설한 테스트 사이트에 1초에 50번씩 5시간 동안 로그인을 시도했다. 단순 계산하면 비밀번호를 90만번 다르게 입력해 접속에 성공한 것이다.
관리자 계정에 접근해 A사가 사용하던 오픈AI API 인증정보를 획득한 공격자는 2시간 동안 200만원어치 토큰을 썼다. 사용 요금이 한 달에 한 번 청구되기 때문에 A사가 비정상적인 접근을 자체적으로 발견하지 못했더라면 ‘요금 폭탄’을 맞을 수도 있는 상황이었다.
공격자가 무단으로 사용한 토큰 비용은 온전히 A사의 부담으로 남았다. A사 대표는 본지와의 통화에서 “오픈AI에 이번 사건 관련해서 보상해줄 수 있냐고 물어봤지만 오픈AI가 뚫린 게 아니고 고객의 키 관리 부실 문제라며 불가능하다는 답변이 돌아왔다”고 말했다.
이처럼 기업의 LLM 이용 권한을 가로채 AI 자원을 무단으로 사용하는 사이버 공격을 ‘LLM 재킹’이라고 한다. 최근 구글 위협 인텔리전스 그룹(GTIG)과 맨디언트는 이러한 공격으로 하루 10만달러(약 1억3400만원)가 넘는 무단 사용 요금이 발생한 사례가 포착됐다고 밝혔다.
보고서에 따르면 올해 북미와 남미, 아시아·태평양 지역의 금융, 유통, 기술, 운송 기업 등에서 관련 사고가 발생했다. 공격자들은 공개된 깃허브 저장소에서 AI 서비스 접근용 API 키를 수집하거나 로그인 상태를 가로채는 방식 등을 활용했다.
한 공격자는 8시간도 안 돼 50만건 넘게 LLM API를 호출했다. 탈취한 접근 권한을 중계 서버로 묶어 저가에 재판매하는 사례도 확인됐다. 한 불법 토큰 라우팅 서비스는 월 60달러에 최첨단 AI 모델을 무제한으로 이용할 수 있는 서비스를 제공했다. 다크웹에서는 앤스로픽·구글·오픈AI 등의 AI 모델 이용권이 최대 97% 할인된 가격에 판매되는 것으로 나타났다.
존 헐트퀴스트 GTIG 수석 애널리스트는 이를 통해 공격자가 방어자보다 훨씬 저렴한 비용으로 AI 토큰을 확보해 경제적 효율 면에서 우위를 점하게 될 것이라고 지적했다. 다크웹에서 거래되는 저가 AI 이용권이 대규모 사이버 공격의 ‘트리거’가 될 수 있다는 우려도 나온다.
최병호 고려대 휴먼인스파이어드 AI연구원 연구교수는 “해커 입장에서 LLM 재킹은 AI 에이전트를 활용한 대규모 공격으로 수익을 낼 수 있는 좋은 방법”이라며 “남의 돈으로 AI를 무한히 돌릴 수 있는 채굴 같은 것”이라고 지적했다.
특히 그는 “금융권 공격 등에 토큰이 굉장히 많이 쓰이기 때문에 해커가 그 비용을 온전히 부담하기는 어려울 것”이라며 “다크웹을 통해 AI 접근권을 저렴하게 살 수 있다면 무한한 공격이 가능하기 때문에 그들 입장에선 ‘선순환 구조’가 만들어진다”고 덧붙였다.