냉장고 온도 급등 탓…식품 대량 폐기
EU, 공급망 교란 경고…공동대응 착수
노후 원격제어 설비 보안 취약성 부각
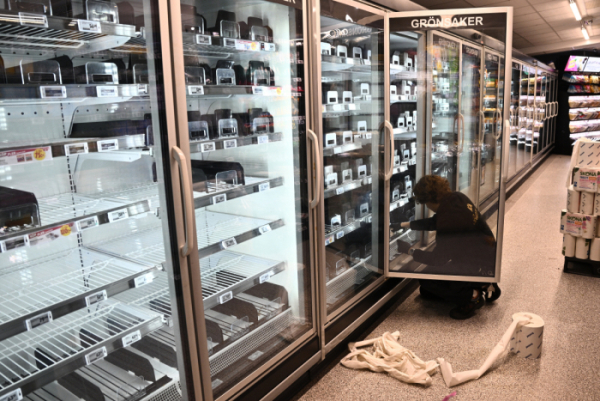
유럽 슈퍼마켓의 냉장ㆍ냉동 설비를 겨냥한 사이버 공격이 최소 11개국으로 확산했다. 해커들이 냉장고 온도를 원격으로 높이면서 식품이 변질되고 매장 영업에도 차질이 빚어졌다. 유럽연합(EU)은 식품 공급망을 교란하려는 의도적 공격 가능성을 경고하고 공동 대응에 나섰다.
3일(현지시간) AFP통신에 따르면 독일과 루마니아, 영국에서 새로운 냉동ㆍ냉장고 피해사례가 확인되면서 피해 지역이 확대됐다. 지난달 프랑스에서 수백 개 슈퍼마켓이 피해를 본 데 이어 이달 들어 유럽 각국에서 유사한 사고가 잇따르고 있다.
벨기에에서는 여러 유통업체의 매장 수십 곳이 피해를 봤다. 이탈리아에서도 약 20개 매장, 루마니아에서는 6개 매장의 피해가 보고됐다. 독일에서도 4개 매장이 영향을 받았다.
해커들은 인터넷에 연결된 냉장ㆍ냉동 설비의 온도제어 시스템에 침입, 설정 온도를 급격히 높였다. 일부 매장에서는 온도가 섭씨 50도까지 올라 보관 중이던 식품을 폐기해야 했다.
EU는 이번 사태가 식품 공급망을 위협할 수 있다고 경고했다.
크리스토프 한센 EU 농업·식품 담당 집행위원은 이번 공격을 ‘식품 공급망을 교란하려는 의도적 시도’로 규정했다.
토마 레니에 EU 대변인도 AFP통신을 통해 “이들 사건은 개별적으로 발생한 별도 사고가 아니다”라며 “회원국과 관계기관이 사이버 공격에 공동으로 대비해야 한다”고 강조했다.
이탈리아 정부는 정보기관 및 국가사이버보안청 관계자들과 긴급회의를 열었다. 영국 국가사이버보안센터(NCSC)의 리처드 혼 최고경영자는 이번 문제가 “식품 공급망 전체”에 영향을 미친다고 경고했다.
공격의 주요 원인으로는 노후 원격 관리 설비의 보안 취약성이 지목된다.
다만 공격 주체와 동기는 아직 확인되지 않았다. 국가별 사고가 모두 동일한 해커 집단의 소행인지도 불분명하다.
이번 사태는 슈퍼마켓의 냉장고처럼 일상적인 상업설비도 사이버 공격의 표적이 될 수 있음을 보여준 사례다. 식품 유통업계에서는 원격관리 시스템의 보안 강화와 노후 설비 교체가 시급한 과제로 떠올랐다.
댄 침페안(Dan Cimpean) 루마니아 국가사이버보안국장은 “공격 수법은 비교적 초보적인 수준으로 보인다”며 “국가 차원의 행위자가 개입했다고 의심하지 않는다”고 밝혔다.