기관은 승인권한 분리·출금한도·대체 인출 경로 등 함께 점검해야
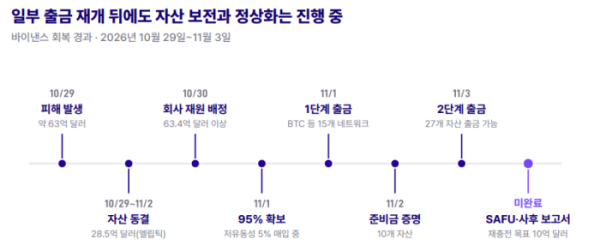
가상자산 거래소의 건전성을 평가할 때 단순한 준비금 규모보다 대규모 사고 이후 고객 자산을 실제로 보전하고 출금을 정상화할 수 있는 능력을 함께 살펴야 한다는 분석이 나왔다.
비트플래닛 리서치랩은 4일 '가상자산 거래소 건전성 진단'를 발간하고 최근 발생한 글로벌 가상자산 거래소 바이낸스 해킹을 분석하며 거래소의 실질적인 지급 능력과 내부 통제 체계를 건전성 을 평가 기준으로 제시했다.
바이낸스가 밝힌 피해 규모는 약 63억달러로 사고 직전 이용자보호기금(SAFU) 평가액 약 12억달러의 5배를 웃돌았다. 바이낸스는 SAFU와 선물 보험기금 일부, 자체 자금을 투입해 지난 2일까지 도난액의 약 95%를 같은 종류의 자산으로 다시 확보했다고 밝혔다.
다만 자산 보전과 실제 출금 가능 여부는 구분해야 한다는 지적이다. 3일 오후 기준 바이낸스 공개 현황에 등재된 가상자산 908개 가운데 출금이 가능한 자산은 27개였다. 자산·네트워크 조합으로는 1365개 중 40개만 출금이 열렸다. 준비금 증명(PoR)을 마친 주요 10개 자산도 전체 72개 조합 중 23개에서만 출금이 가능했다.
SAFU만으로 전체 손실을 감당하기도 어려웠다. 사고 직전 SAFU는 피해액의 약 19% 수준이었으며, 손실 보전에 사용된 뒤 공개 지갑에는 약 7500비트코인(BTC)이 남았다. 보고서는 SAFU를 다시 10억달러 규모로 채우려면 약 4억2300만달러가 추가로 필요하다고 추산했다.
해킹 원인도 단순한 개인키 탈취와는 달랐다. 바이낸스는 현재까지 개인키 자체가 유출됐다는 증거는 찾지 못했다고 밝혔고, 운영 환경과 서명 승인 시스템이 침해됐을 가능성이 제기됐다. 이에 기관 투자자는 수탁사를 선정할 때 운영 시스템 접근권한과 자산 이체 승인권한의 분리, 다중 승인, 출금 한도, 지갑 분산, 비상시 대체 인출 경로 등을 함께 점검할 필요가 있다는 분석이다.
보고서는 바이낸스가 대규모 자체 재원을 동원해 빠르게 손실 보전에 나선 점은 과거 파산 사례와 차이가 있지만, 최종적인 건전성 평가는 남은 자산 보전과 출금 전면 정상화 이후 가능하다고 봤다. 출금 범위를 확대해도 대규모 인출 수요를 차질 없이 처리하고 SAFU를 다시 확충하는지가 향후 핵심 점검 사항이라고 짚었다.