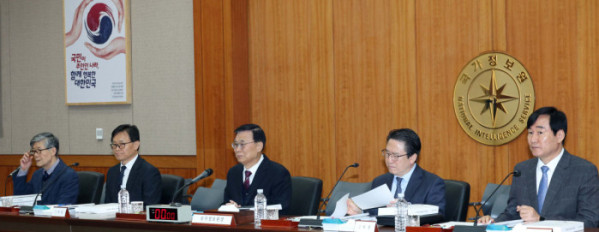
▲지난달 29일 오전 국가정보원 청사에서 열린 국회 정보위의 국정원에 대한 국정감사에서 이종석(가운데)국정원장을 비롯한 기관증인들이 의원들의 질의를 듣고 있다. 왼쪽부터 김희수기조실장, 이동수1차장, 이원장, 김호홍2차장, 김창섭3차장. 국회사진기자단
국가정보원은 최근 금융권 해킹 사고를 계기로 전국 중앙 부처와 지방자치단체 등 2100여 개 기관에 자체 보안 점검 긴급 실시를 요청했다고 밝혔다.
3일 연합뉴스에 따르면 국정원은 외부 접점 보안 상태와 보안관제 체계 가동 여부, 보안패치 적용 여부 등 사이버 공격에 노출될 수 있는 공격표면 관리 실태를 중점적으로 점검할 것을 강조했다고 설명했다.
이와 별도로 국정원은 공공부문 '주요 정보통신기반시설' 중 정보시스템을 대상으로 인터넷 접점에 대한 취약점 점검을 직접 실시하고 있다. 해당 점검은 이달 중순까지 마무리할 방침이다.
금융·공공기관의 사이버 침해와 개인정보 유출 사고가 잇따르고, 프로그래밍 언어 'PHP'에서 치명적인 보안 취약점까지 발견되면서 정부도 기존 보안점검에 더해 긴급 점검에 나서는 등 대응을 강화하는 모습이다.
과학기술정보통신부도 이 같은 사이버보안 사고에 대응해 지난달 말부터 민간 주요정보통신기반시설 170여곳을 관리하는 111개 기관을 대상으로 보안 취약점 점검을 진행하고 있다.
주요정보통신기반시설은 침해 사고가 발생할 경우 국가안보와 경제·사회에 중대한 영향을 미칠 수 있는 핵심 정보통신시스템으로, 정보통신기반보호법에 따라 지정·관리된다.
기반시설의 보안 관리체계는 공공과 민간 분야로 나뉘어 운영되고 있다. 국정원은 공공 분야, 과기정통부는 민간 분야를 중심으로 시설 관리기관의 보호대책 이행 여부를 확인하고 기술적 지원 등을 수행한다.